Unterstützung für Amazon Bedrock verfügbar, für Microsoft und Google geplant, neuer Weg zur Automatisierung von Cyber-Resilienz in der Cohesity Data Cloud
SANTA CLARA, Kalifornien, 16. September 2026 /PRNewswire/ -- Cohesity, das führende Unternehmen für KI- und Datensicherheit, hat Cohesity Agent Resilience veröffentlicht. Die neue Funktion der Cohesity Data Cloud kann die Infrastruktur für KI-Agenten in Unternehmen erfassen, schützen und wiederherstellen. Cohesity hat zudem seine Vision für Autonomous Cyber Resiliencevorgestellt. Sie nutzt agentenbasierte Workflows, um das fünfstufige Cyber Resilience Framework zu automatisieren: Schutz von Daten, Identitäten, Anwendungen und Agenten; Sicherstellung der Wiederherstellbarkeit in allen Szenarien; Behebung von Cyber- und KI-Bedrohungen; Einübung der Wiederherstellung von Anwendungen; Reduzieren des Risikos bei Daten und KI. Cohesity hat außerdem die Cohesity AI Resilience Academy ins Leben gerufen. Das ist ein neuer, kostenloser, selbstgesteuerter Lernpfad innerhalb der Cohesity Academy. Der Kurs dauert 25 bis 30 Minuten und konzentriert sich auf Konzepte statt auf die Produktkonfiguration. Cohesity präsentiert die neue Funktion, die Vision und die Akademie auf der Veranstaltung Cohesity Catalyst.
Cohesity Agent Resilience
Zum Start schützt Cohesity Agent Resilience den Arbeitsspeicher und die Konfiguration von Agenten mit derselben Snapshot-Architektur, unveränderlichen Backups und Clean-Room-Wiederherstellung, auf die sich Cohesity-Kunden bereits verlassen, um sensible Workloads und Daten in On-Premises-, Cloud- und SaaS-Umgebungen zu schützen. Die Funktion ist ab sofort für ausgewählte Kunden verfügbar, die allgemeine Verfügbarkeit ist für Ende 2026 geplant.
Zu den Funktionen von Cohesity Agent Resilience gehören:
„Erkennung kann Ihnen zeigen, dass ein KI-Agent vom Kurs abgekommen ist, aber die Änderungen nicht rückgängig machen", sagt Vasu Murthy, Chief Product Officer bei Cohesity. „Cohesity Agent Resilience bietet einen präzisen Wiederherstellungspfad sowohl für die Agenten als auch die von ihnen genutzten Ressourcen. Unsere Vision für Autonomous Cyber Resilience besteht darin, agentenbasierte Workflows zu nutzen, um den manuellen Aufwand bei der Reaktion und Wiederherstellung zu reduzieren.
Autonomous Cyber Resilience
Im Rahmen des Modells für Autonomous Cyber Resilience definieren Teams Ziele über Cohesity Copilot, statt Richtlinien manuell über Anwendungen hinweg zu konfigurieren. Der Ansatz baut auf Cohesity RecoveryAgent auf. Dieser orchestriert wesentliche Teile der Incident Response und Recovery und hilft Sicherheits- und IT-Teams, nach einem gemeinsamen Plan vorzugehen. Cohesity Maestro wird mit erweiterten Funktionen, die später im Jahr 2026 geplant sind, die Schutz-, Reaktions- und Wiederherstellungsfunktionen von Cohesity mit den bevorzugten KI-Tools der Kunden verbinden. Dazu zählen Claude, ChatGPT und Gemini sowie mit Cohesity Helios die einheitliche Verwaltungskonsole des Unternehmens.
Hier gelangen Sie für weitere Informationen zu der umfrangreichen Version der Pressemeldung von Cohesity.
Weitere Informationen
 View original content:https://www.prnewswire.com/de/pressemitteilungen/cohesity-agent-resilience-schutzt-ki-agenten-infrastruktur-und-stellt-sie-wieder-her-302879474.html

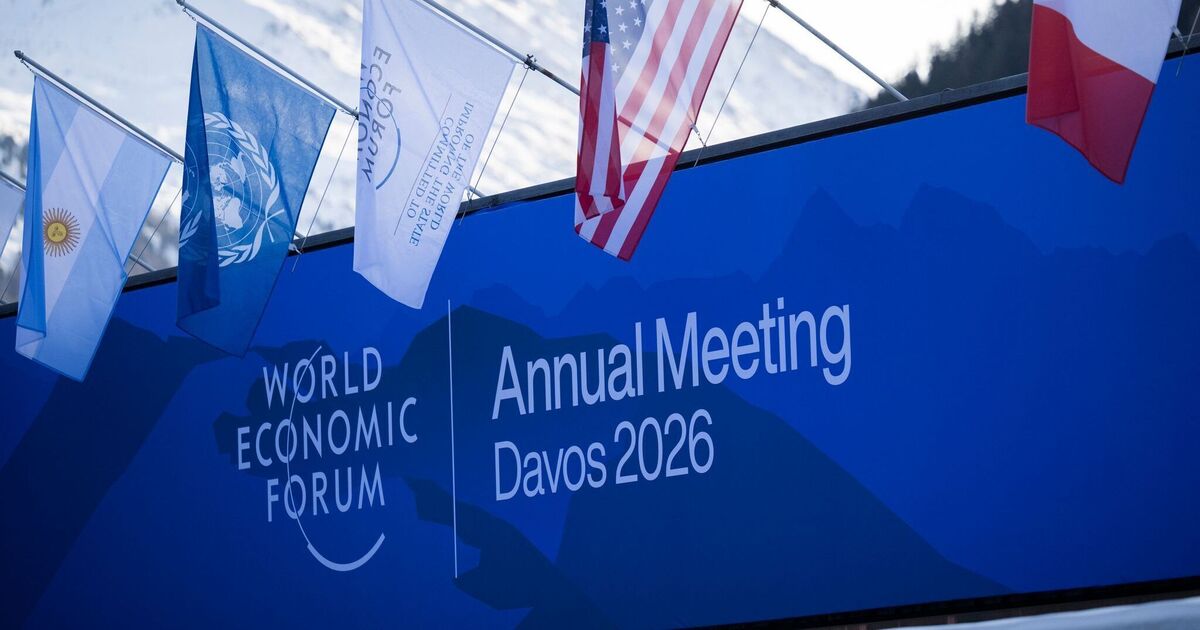
Eine anonyme E-Mail an die US-Botschaft in Bern hat kurz vor dem Auftritt von US-Präsident Donald Trump beim Weltwirtschaftsforum in Davos ein Ermittlungsverfahren der Schweizer Bundesanwaltschaft ausgelöst – und zur Festnahme einer WEF-Mitarbeiterin geführt. Inzwischen ist klar: Die gegen die IT-Expertin erhobenen Vorwürfe eines geplanten Attentats waren nicht zu belegen. Die Bundesanwaltschaft teilte mit, die in der Sache eröffneten Ermittlungen wegen strafbarer Vorbereitungshandlungen zu einem Mord seien eingestellt worden.
Die Warnmail war laut Medienberichten der Tamedia-Gruppe wenige Stunden vor Trumps Rede eingegangen. Der anonyme Absender schilderte in fehlerhaftem Englisch eine angeblich „dringliche Bedrohung“ für das Leben des US-Präsidenten in Davos und bezeichnete die später festgenommene Frau iranischer Herkunft als Agentin, die eine entsprechende Operation koordiniert habe. Die US-Botschaft leitete den Hinweis an die Schweizer Behörden weiter; diese erklärten, sie hätten die Warnung „sehr ernst“ genommen und seien „sofort aktiv“ geworden.
Tatsächlich arbeitete die Beschuldigte nicht am Tagungsort in Davos, sondern in der WEF-Zentrale im Genfer Vorort Cologny. Dort wurde sie nach Angaben der Bundesanwaltschaft festgenommen, mehrere Stunden lang bis tief in die Nacht vernommen und ihre Telefone sowie ihr Computer wurden beschlagnahmt und ausgewertet. Im Zuge dieser Maßnahmen habe sich jedoch gezeigt, dass sich keiner der in der anonymen E-Mail erhobenen Punkte erhärten ließ. Für alle Aspekte der Anschuldigungen seien keine Beweise gefunden worden, hieß es zur Begründung für die Einstellung des Verfahrens.
Die betroffene Mitarbeiterin, eine gebürtige Iranerin, war nach den Medienberichten kurz nach dem Vorfall beim WEF nicht mehr beschäftigt. Zu den Gründen äußerte sich die Organisation nicht; auf entsprechende Anfragen gab es zunächst keine Stellungnahme. Damit bleiben nach dem spektakulären Fehlalarm vorerst Fragen offen – etwa zur Herkunft und Glaubwürdigkeit des anonymen Hinweises –, während die Schweizer Strafverfolger den Fall strafrechtlich abgeschlossen haben.